Browse categories
Explore
Fiverr Pro
English
$
USD
I will audit and secure your AWS IAM environment to identify excessive permissions, insecure configurations, and access-control risks.
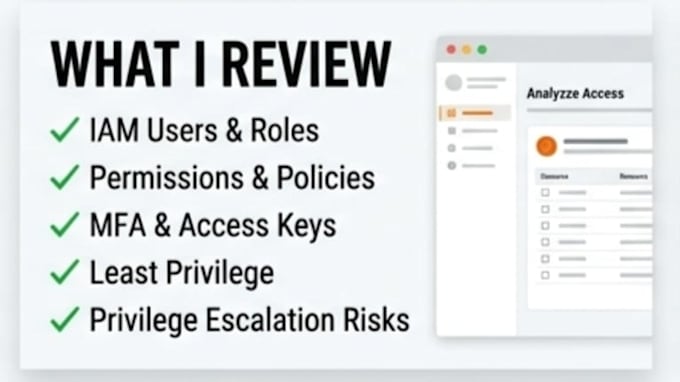
My IAM security review covers users, roles, policies, MFA, access keys, permissions, least-privilege practices, and potential privilege escalation risks.
You will receive clear findings highlighting security weaknesses, risk areas, and practical recommendations to strengthen your AWS identity and access security.
Depending on the package selected, the service can include a detailed IAM security report, least-privilege recommendations, remediation guidance, and a prioritized security improvement roadmap.
What I can review:
IAM users and roles
IAM policies and permissions
Excessive or unnecessary access
MFA configuration
Access key security
Least-privilege implementation
Privilege escalation risks
IAM security best practices
This service is suitable for businesses, startups, developers, and AWS users who want to improve identity and access security and reduce unnecessary permissions.
I follow AWS security best practices with a focus on least privilege, secure access controls, MFA, and reducing unauthorized access risks.
Cloud provider:
Amazon Web Services